Cada persona ve y hace exactamente lo que le corresponde. Swift Support controla el acceso con roles y permisos granulares, agrupados por módulo y aplicados al instante.
Qué es y cómo te ayuda
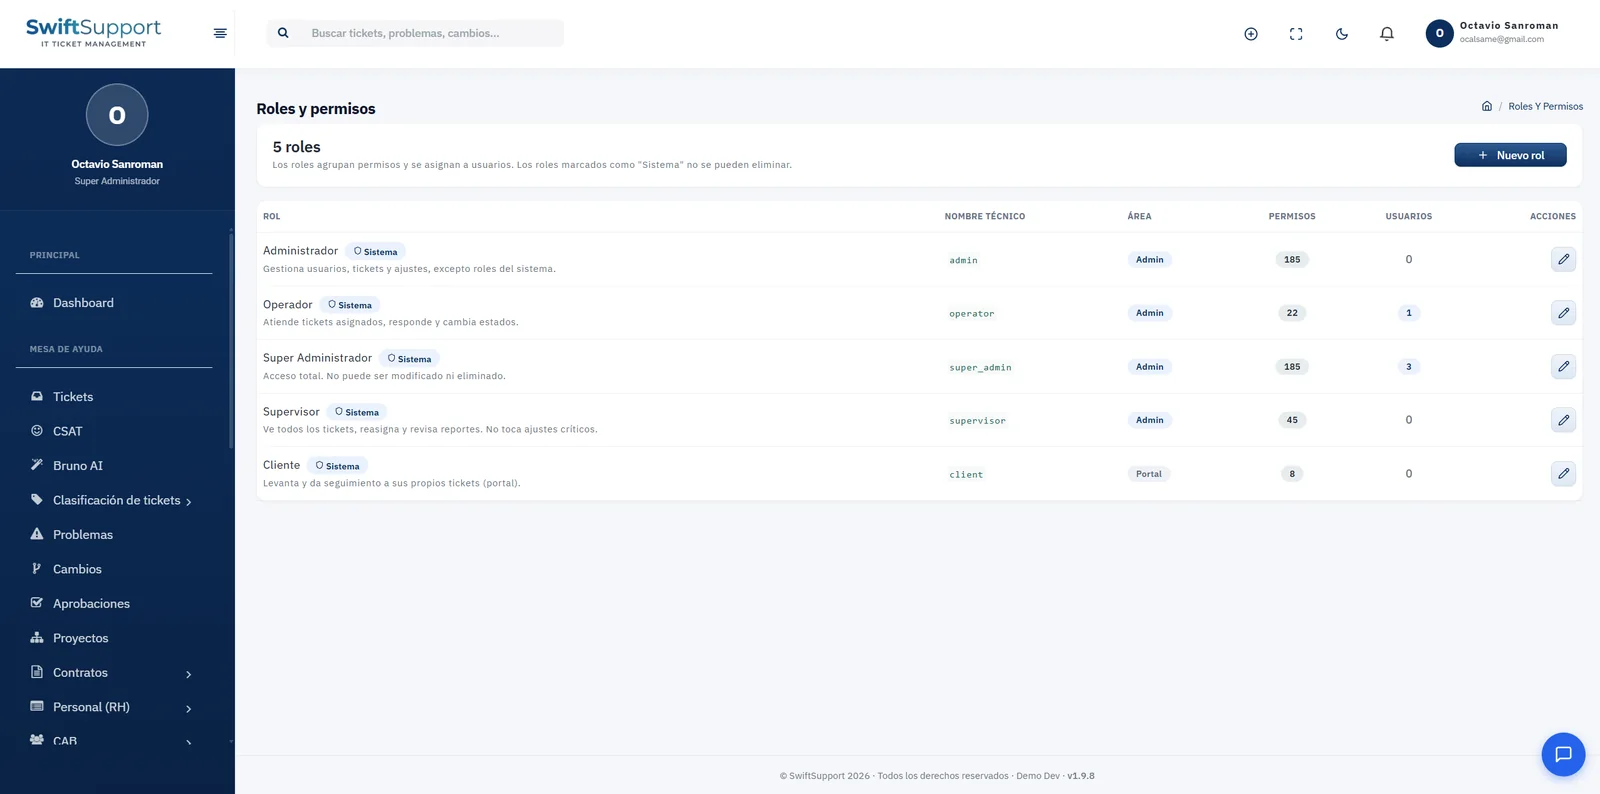
El sistema incluye roles de sistema listos para usarse: Super Administrador, con acceso total; Administrador, que gestiona usuarios, tickets y ajustes; Supervisor, que ve todos los tickets, reasigna y revisa reportes; Operador, que atiende los tickets asignados; y Cliente, que levanta y da seguimiento a sus propios tickets en el portal.
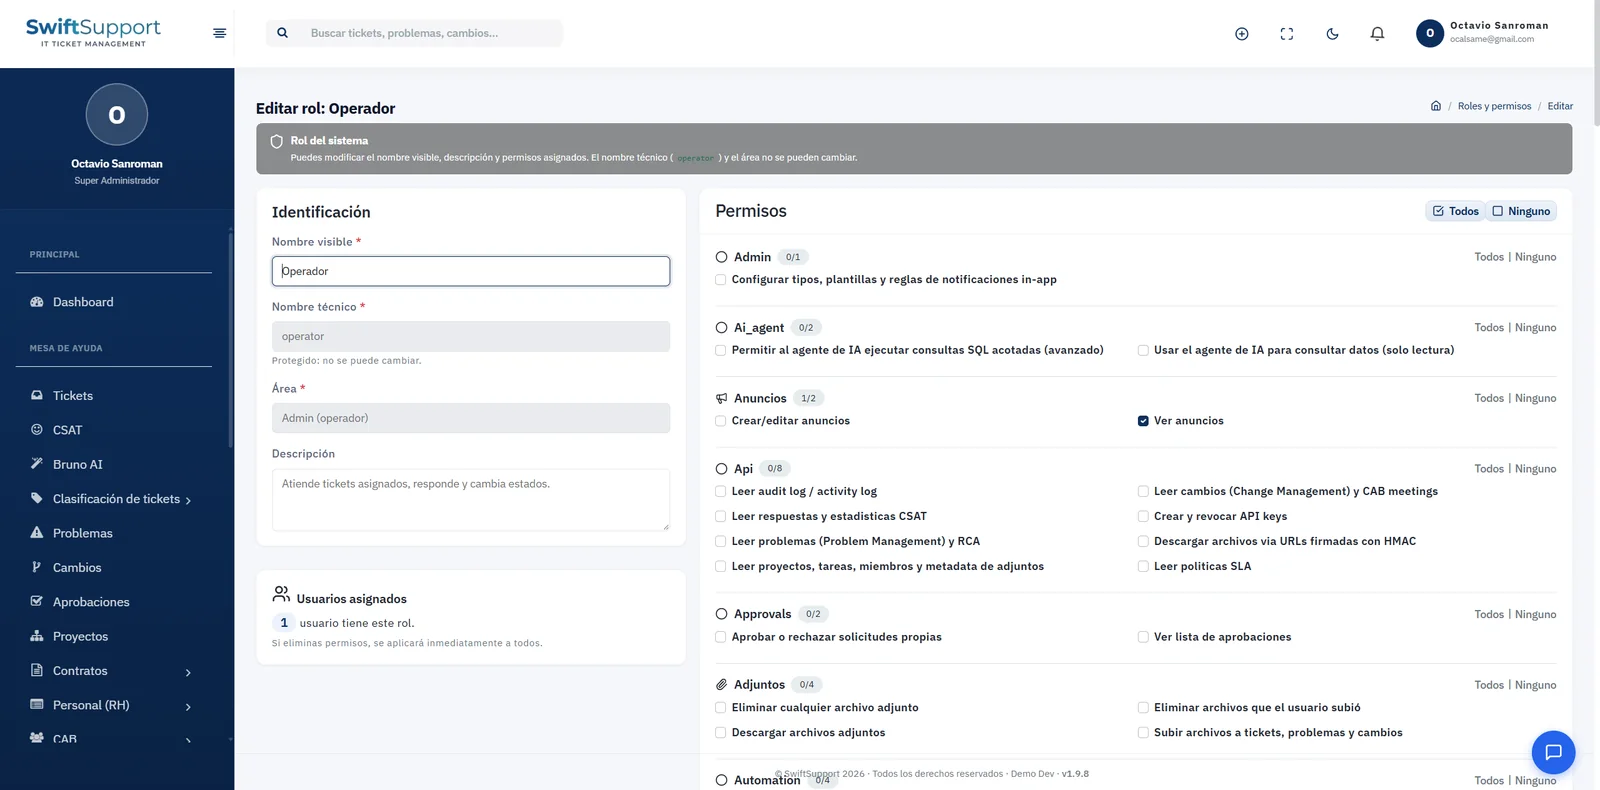
Además, puedes crear roles personalizados para reflejar la estructura de tu organización. Cada rol tiene nombre visible, nombre técnico, área (administración o portal), descripción, el número de permisos asignados y los usuarios que lo tienen.
Los permisos se organizan por grupos —administración, agente de IA, anuncios, API, aprobaciones, adjuntos, automatización y muchos más— con casillas individuales y atajos para marcar todos o ninguno por grupo. Hay permisos tan específicos como usar al agente de IA, permitirle consultas SQL acotadas, crear y revocar API keys o descargar archivos mediante URLs firmadas. Los cambios se aplican de inmediato a todos los usuarios del rol.
Capacidades principales
Roles de sistema
Super Administrador, Administrador, Supervisor, Operador y Cliente, listos para usarse.
Roles personalizados
Crea roles a la medida de tu estructura organizacional.
Permisos granulares
Más de 180 permisos individuales agrupados por módulo y acción.
Todos o ninguno
Atajos por grupo para configurar roles en segundos.
Aplicación inmediata
Al guardar, los cambios aplican a todos los usuarios del rol.
Roles protegidos
Los roles de sistema no se pueden eliminar y su nombre técnico es fijo.
Áreas separadas
El área administrativa y el portal de clientes están separados por rol.
Cómo funciona
-
01
Revisa los roles de sistema
Parte de los cinco roles incluidos.
-
02
Crea o ajusta roles
Define roles propios y marca sus permisos por grupo.
-
03
Asigna usuarios
Cada usuario recibe el rol que corresponde a su función.
-
04
Audita
El registro de actividad documenta las acciones relevantes de cada usuario.